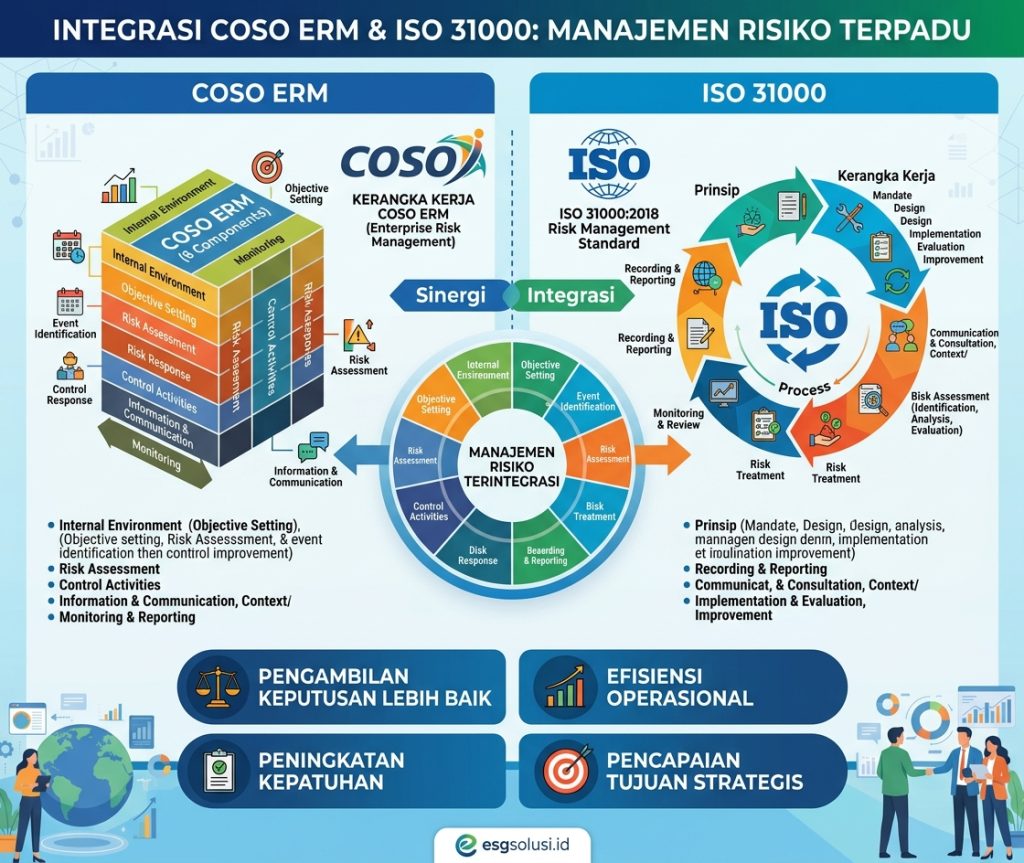
| Alih-alih memilih salah satu, banyak perusahaan matang menggabungkan ISO 31000 sebagai mesin proses manajemen risiko dan COSO ERM sebagai kerangka tata kelola yang mengikat risiko dengan strategi dan kinerja — pendekatan ini memanfaatkan kekuatan proses ISO 31000 sekaligus kekuatan integrasi strategi-audit dari COSO. |
Perusahaan Sering Terjebak Memilih Satu Framework, Padahal Keduanya Bisa Digabung
ISO 31000:2018 berfokus pada proses manajemen risiko yang fleksibel dan berbasis prinsip, sudah diadopsi di lebih dari 57 negara. COSO ERM 2017 berfokus pada integrasi antara strategi, kinerja, dan risiko populer di kalangan akuntan dan auditor karena akarnya dari kerangka pengendalian internal Treadway Commission.
Pertanyaan yang lebih relevan bagi kebanyakan perusahaan bukan “mana yang lebih baik”, tapi “bagaimana menggabungkan kekuatan keduanya dalam satu sistem operasional yang koheren”.
Peta Perbedaan Fokus Kedua Kerangka
| Aspek | ISO 31000:2018 | COSO ERM 2017 |
| Fokus utama | Proses manajemen risiko (identifikasi hingga monitoring) | Integrasi strategi, kinerja, dan risiko |
| Sifat | Principle-based, fleksibel lintas industri | Terstruktur, berakar dari kerangka pengendalian internal |
| Populer di kalangan | Praktisi risiko lintas sektor | Akuntan, auditor, tim tata kelola |
| Kekuatan utama | Siklus proses yang jelas: identifikasi, analisis, evaluasi, perlakuan, monitoring | Menghubungkan risiko langsung ke pengambilan keputusan strategis |
Tiga Area Praktis untuk Menggabungkan Keduanya
Integrasi yang efektif tidak memerlukan pemetaan komponen satu-satu yang kaku, melainkan menyelaraskan tiga area kunci :
- Komunikasi risiko yang konsisten di semua level kepemimpinan, bukan hanya di level teknis.
- Ketersediaan sumber daya yang memadai untuk menjalankan proses manajemen risiko secara berkelanjutan, bukan proyek satu kali.
- Persepsi risiko yang selaras antara direksi, manajemen menengah, dan pelaksana teknis perbedaan persepsi inilah yang sering membuat kerangka manapun gagal di implementasi.
Cara Praktis Menyusun Strukturnya
Pendekatan yang umum dipakai perusahaan yang berhasil mengintegrasikan keduanya:
- Gunakan siklus proses ISO 31000 (identifikasi -> analisis -> evaluasi -> perlakuan -> monitoring dan reviu) sebagai mesin operasional manajemen risiko sehari-hari.
- Tempatkan mesin operasional itu di dalam lima komponen COSO ERM (governance & culture, strategy & objective-setting, performance, review & revision, information & communication) sebagai kerangka tata kelola yang menghubungkannya ke strategi bisnis dan pelaporan ke direksi.
- Manfaatkan kedekatan COSO dengan kerangka pengendalian internal untuk memperkuat pendekatan audit terhadap efektivitas proses manajemen risiko.
Ilustrasi Sederhana: Perusahaan Manufaktur Skala Menengah
Sebagai ilustrasi (bukan studi kasus nyata satu perusahaan tertentu): sebuah perusahaan manufaktur skala menengah yang sebelumnya hanya punya daftar risiko operasional tanpa keterkaitan ke strategi bisnis, dapat menata ulang risikonya memakai siklus proses ISO 31000 di tingkat pabrik dan unit operasional, sementara di tingkat direksi, hasil monitoring itu dilaporkan mengikuti struktur lima komponen COSO ERM agar risiko operasional benar-benar memengaruhi keputusan strategis — bukan sekadar laporan yang berhenti di level menengah.
Integrasi Kerangka Butuh Pendampingan agar Tidak Berhenti di Atas Kertas
ESG Solusi membantu perusahaan merancang sistem manajemen risiko yang menggabungkan kekuatan ISO 31000 dan COSO ERM melalui program pelatihan GRC Terintegrasi, dilengkapi pendampingan asesmen kesiapan tata kelola risiko.
Untuk memahami perbandingan dasar kedua kerangka ini secara lebih lengkap, artikel COSO ERM vs ISO 31000: Kerangka Manajemen Risiko Mana yang Tepat untuk Bisnis Anda? membahas kapan memilih salah satu — artikel ini melengkapinya dengan cara menggabungkan keduanya bagi perusahaan yang tidak ingin memilih.
FAQ Seputar Integrasi COSO ERM dan ISO 31000
Apakah perusahaan kecil juga perlu mengintegrasikan kedua kerangka ini?
Tidak selalu perlu di awal. Perusahaan kecil dengan kompleksitas risiko rendah bisa memulai dari salah satu kerangka yang lebih sederhana, dan mempertimbangkan integrasi saat kompleksitas bisnis meningkat.
Kerangka mana yang sebaiknya jadi dasar dan mana yang jadi pelengkap?
Pendekatan umum adalah menjadikan siklus proses ISO 31000 sebagai mesin operasional sehari-hari, dan komponen tata kelola COSO ERM sebagai bingkai yang menghubungkannya ke strategi dan pelaporan direksi.
Apakah mengadopsi COSO ERM berarti perusahaan harus meninggalkan ISO 31000 yang sudah berjalan?
Tidak. Justru sebagian besar perusahaan yang berhasil mengintegrasikan keduanya tetap mempertahankan proses ISO 31000 yang sudah berjalan dan menambahkan lapisan tata kelola dari COSO ERM di atasnya.
Apa tantangan paling umum saat mengintegrasikan dua kerangka ini?
Perbedaan persepsi risiko antara direksi, manajemen menengah, dan pelaksana teknis bukan perbedaan teknis antar kerangka yang paling sering menjadi penyebab kegagalan implementasi.
Apakah dibutuhkan sertifikasi khusus untuk menjalankan sistem manajemen risiko terintegrasi ini?
Tidak ada sertifikasi tunggal yang wajib, namun kompetensi tim risiko yang memahami kedua kerangka misalnya lewat sertifikasi CRA atau Sertifikasi CRP akan sangat membantu penerapan yang konsisten.
Kombinasi Dua Kerangka Sering Lebih Kuat daripada Memilih Satu
Perdebatan memilih COSO ERM atau ISO 31000 sering mengalihkan perhatian dari yang sebenarnya penting: membangun sistem manajemen risiko yang benar-benar terpakai dan memengaruhi keputusan bisnis. Menggabungkan proses ISO 31000 dengan tata kelola COSO ERM memberi perusahaan yang terbaik dari dua pendekatan.
Jika perusahaan Anda ingin membangun atau menyelaraskan sistem manajemen risiko yang mengintegrasikan kedua kerangka ini, tim ESG Solusi siap membantu. Konsultasikan kebutuhan Anda melalui WhatsApp atau pelajari program Pelatihan GRC Terintegrasi ESG Solusi.